시스템 공급
[파이오링크 보안스위치] 악성코드, APT 공격으로 인한 막대한 피해를 계속 방치하시겠습니까?
2024.02
“우리 병원 내부망의 유해트래픽을 발생시키는
비정상적인 PC를 찾고 싶은데 방법이 없을까?”
“24시간 운영되어야 하는 응급실, 수술실의
의료서비스에 영향을 주지 않으면서
유해트래픽만 골라서 차단할 수 없을까?”
오늘은 처음으로 파이오링크 보안스위치의 구축사례를 소개해 드릴까 합니다.
고객사는 서울의 한 대학병원입니다.
병원의 경우 내부망의 돌아다니는 악성코드나 APT 공격등의 유해 트래픽을 방치하게 되면 ‘의료 데이터 유출’, ‘의료 기기 보안 위험’, ‘네트워크 서비스 중단’, ‘랜섬웨어 감염’등등 수많은 위험에 처할 수 있습니다.
이러한 문제들을 해결하고 과도한 트래픽 차단 및 보안을 강화하기 위해 파이오링크 보안스위치(TiFRONT)을 도입을 결정하셨습니다. 그리고 네트워크 트래픽 및 단말기들을 관리하기 위해 파이오링크 네트워크 통합관리솔루션(TiController)도 같이 도입하였습니다.
이글의 목차.
1. 대학병원의 고민(pain-point)은?
2. 대학병원의 요구사항
3. 해결방안은?
4, 보안스위치 도입후 효과
1. 대학병원의 고민(pain-point)은?
현재, 대학병원들은 내부 네트워크에서 끊임없는 해킹이나 공격등으로부터 발생하는 여러가지 문제점들을 안고 있습니다.
어떠한 문제점들이 있을까요?
[ 내부망의 유해트래픽으로 인한 문제들 ]
이슈1.
종종 과도한 트래픽이 발생하지만 원인을 찾지 못하고 있음
이슈2.
과도한 트래픽이나 해킹으로 인하여 정상적인 서비스가 안됨
이슈3.
PC에 백신을 설치해도 ‘웜’, ‘봇’, ‘랜섬웨어’, ‘APT 공격’에 언제든지 노출될 가능성 있음
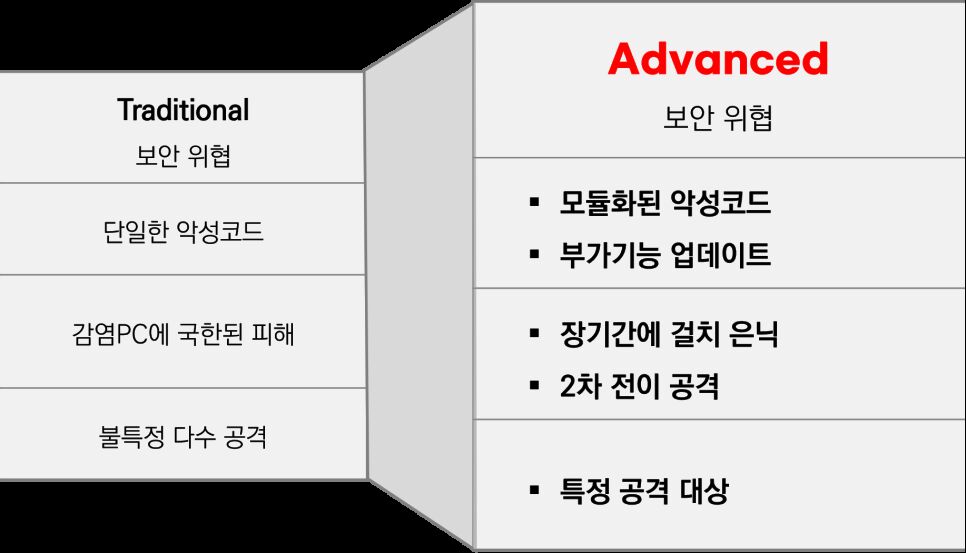
아래는 기존 해킹 방법과 최신 APT 해킹 공격방법이 어떤 차이점이 있는지 서로 비교해 보았습니다.
APT 보안 위협의 경우 PC에 설치된 시그너처 방식의 백신에는 걸리지 않으며 사용자가 눈치를 채지 못하는 가운데 조용하게 정보를 탈취하고 있습니다.
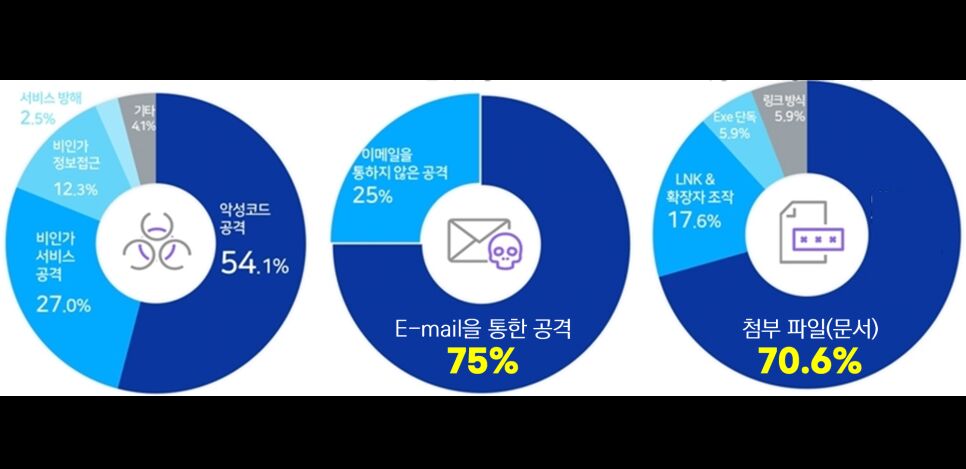
보안위협의 유형에는 어떤 것들이 있는지 5년간 통계를 통해 알아보겠습니다.
5년간(2015~2019년)의 '침해 유형별 비율'중 악성코드 공격 비율이 54.1%로 가장 높았습니다.
특히, 이메일에 첨부된 문서 파일을 통한 공격 비율(70.6%)이 압도적으로 높은것을 알수 있습니다.
2. 대학병원의 요구사항은?
고객사인 대학병원의 요구사항은 크게 2가지 였습니다.
1. 유해트래픽만 차단하고, 정상 트래픽은 서비스 되어야 함
- 바이러스에 감염되거나 해킹된 PC를 신속하게 확인할 수 있어야 함
2. 내부 네트워크 상황파악 및 관리 솔루션 필요
- 각 포트별 트래픽 현황, 미승인 단말 사용 여부, 부서별 포트 사용 시간 스케쥴링 관리동 하길 원함
3. 해결방안?
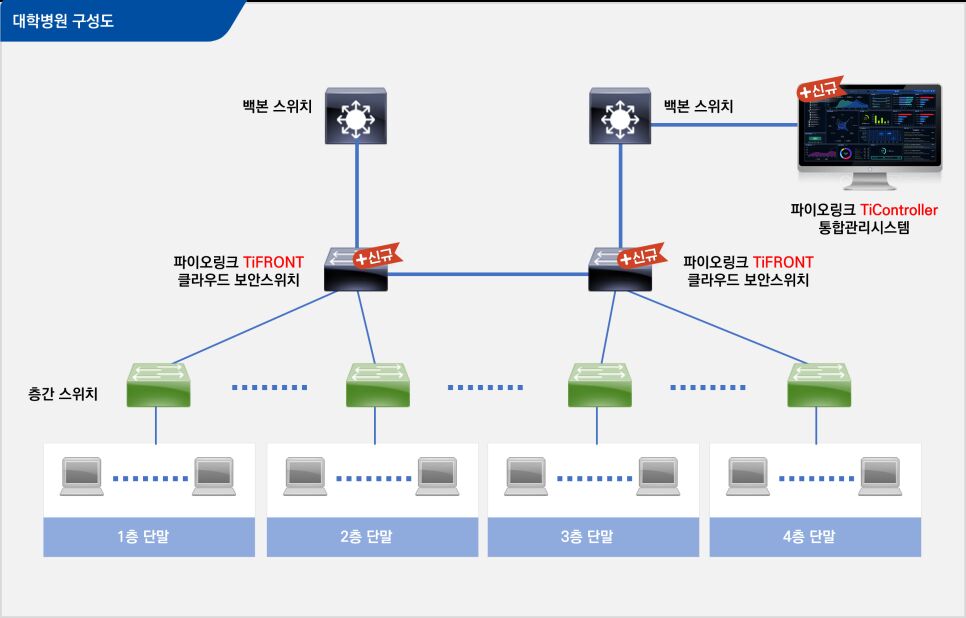
위와 같은 대학병원의 요구사항을 해결하기 위해 기존에 구성된 백본스위치와 층간 스위치 사이에 ‘파이오링크 TiFRONT 클라우드 보안스위치’와 ‘TiController 통합관리시스템’을 설치하였습니다.
4. 보안스위치 도입후 효과
TiFRONT 보안스위치와 TiController 통합관리시스템을 통해서 고객사에서는 아래와 같은 문제들을 해결할 수 있었습니다.
1. TiFRONT 보안스위치의 유해트래픽 선별 차단
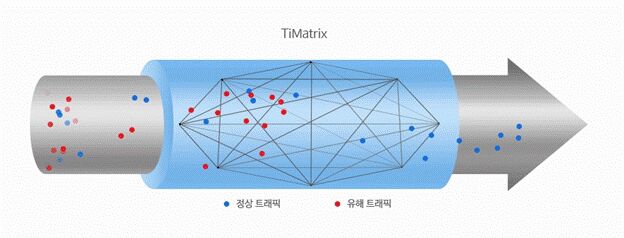
- 보안 엔진(TiMatrix)이 탑재되어 있어서 ‘랜섬웨어, 악성코드'등의 유해트래픽의 확산을 차단할 수 있었습니다.
- 내부망의 감염된 단말에서 발생하는 유해 트래픽만을 선별해서 차단하고 정상적인 트래픽은 서비스 되어 업무의 연속성을 보장했습니다.
- 인가되지 않은 공유기나 허브(HUB) 사용으로 전체 네트워크를 마비시키는 루핑(looping)을 사전에 방지할 수 있게 되었습니다.
2. TiController을 이용한 모니터링 및 원격 장애 대응
- 통합관리시스템인 TiController를 이용해서 보안 스위치 및 내부 네트워크의 상태를 모니터링하고 제어할 수 있었습니다.
- NAC 기능을 이용해서 비인가 단말의 사용을 금지함으로써 보안을 강화하였습니다.
- 업무시간이외에 퇴근하는 병원 부서들의 PC들은 사용을 차단하도록 컨트롤러에서 scheduling 설정을 하여 보안 강화하였습니다.
- 스위치 상태나, 단말들의 현황, 트래픽 현황등을 직관적으로 모니터링 할 수 있게 되었습니다.
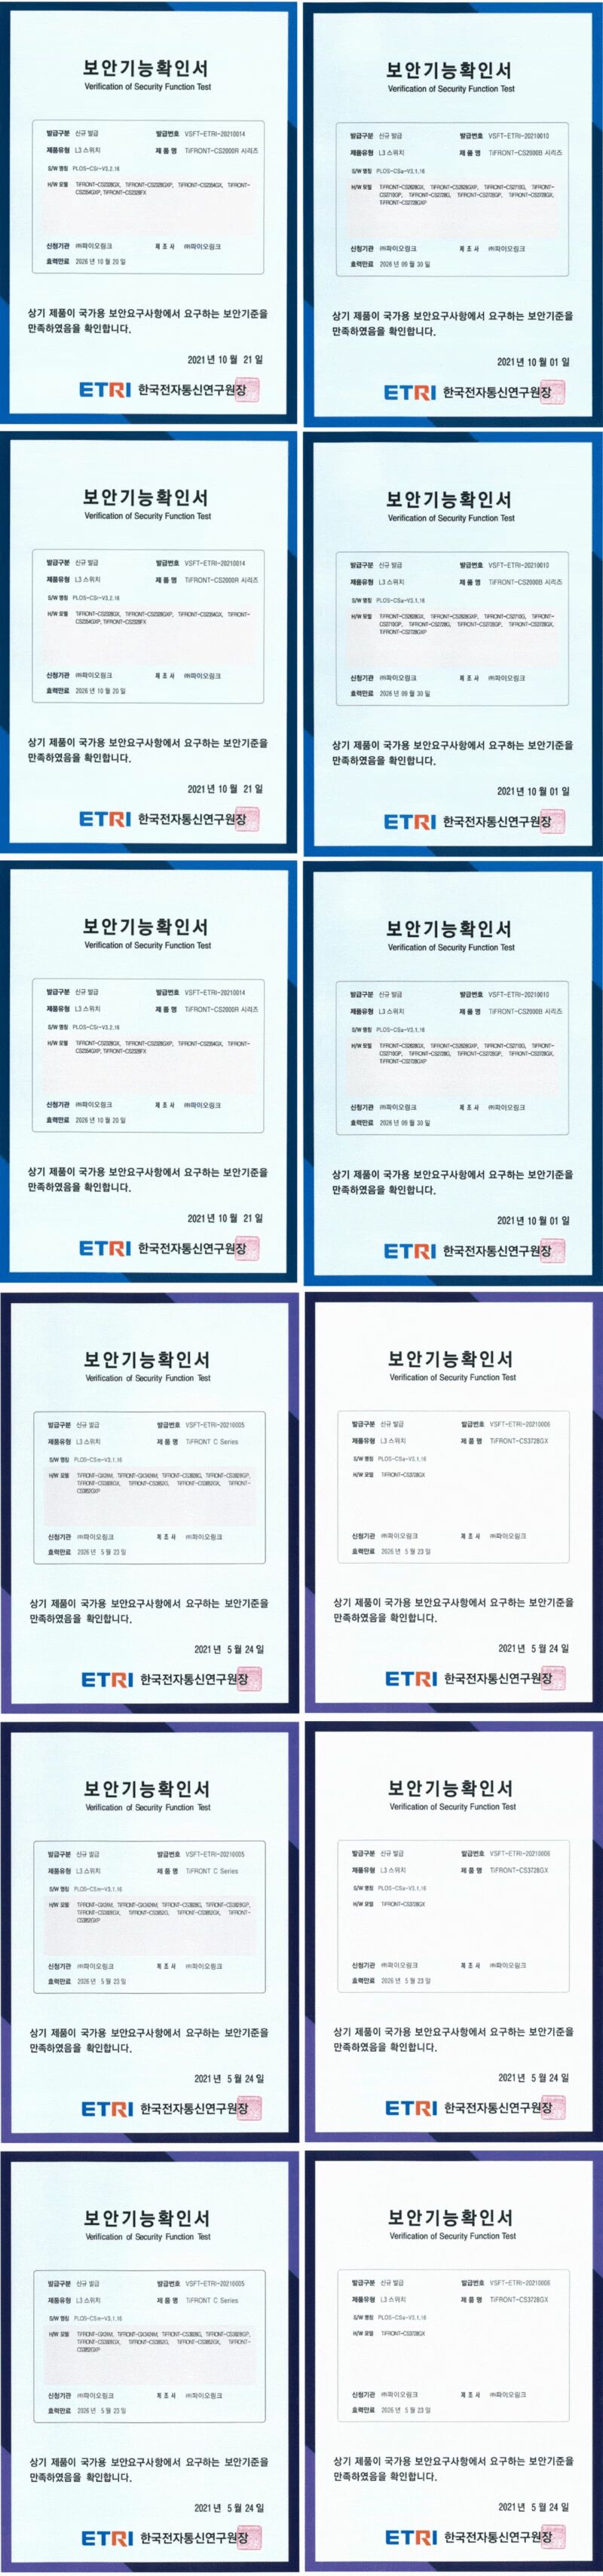
파이오링크 보안스위치는 공인 시험 기관(ETRI, TTA) 등의 테스트를 통과하였으며, 국가/공공분야 IT 보안 제품을 대상으로 한 국정원의 보안적합성검증도 모두 통과하였습니다.
신뢰성과 보안성이 검증된 장비
저희 오엔시스템즈는
아래처럼 수많은 공급 및 구축 리퍼런스를 보유하고 있습니다.
※ 공공기관
▶ 한국도로공사(1000대 이상의 VPN)
▶ 교통안전공단, 가스공사, 근로복지공단, 산업안전보건공단등 다수의 전국 망(네트워크 장비-L2/L3/백본)
※ 지자체
▶ 하동군청, 창원시청, 의령군청, 광주시청, 홍성군청, 전남도청 등 다수의 지자체(네트워크 장비-L2/L3/백본)
▶전국 지방 경찰청(네트워크 장비-L2/L3/백본)
※ 병원
▶ 대동병원, 울산시티병원, 서울세계로병원, 목포한국병원, 목포중앙병원, 대전 국군 병원등(네트워크 장비-L2/L3/백본)
※ 기업
▶ 한국알콜, 동희그룹, MVH코리아 이엔에프코리아, 송원산업, 현대밋숀, 엘엔에프, 등 매년 300여곳의 고객사(네트워크 장비-L2/L3/백본)
지금까지 파이오링크 보안스위치 및 톱합관리시스템의 대학병원 구축사례에 대해 소개해 드렸습니다.