정보통신설비구축 & 유지보수
네트워크 전문가가 알려드리는 통신사와 대학교간 BGP 연동하기(feat. 코어엣지 스위치)
2024.02
“BGP라고 하면 무조건 어렵게만 느껴지시나요?”
“통신사와의 라우팅 연동시 Static vs Dynamic 중
어떤 방식으로 할지 고민되시나요?”
오늘 소개해 드릴 구축사례는 부산에 있는 모 대학교의 ’통신사업자(KT)와의 BGP 연동 및 집선스위치의 가상화’ 에 대한 내용입니다.
많은 기업들과 기관들이 BGP를 사용하여 통신사업자들과 연동되어 인터넷을 사용하고 있습니다.
또한, 스위치의 샤시 가상화를 통해서 심플하면서도 안정적인 망을 운영하고 있습니다.
저희 오엔시스템즈는 부산 OO대학교에 "대학교와 KT간 BGP연동을 위한 컨피그 및 VST 기술을 이용한 샤시 가상화"를 구축 하였습니다. BGP L3 스위치로는 "코어엣지 네트웍스"의 C5000 L3 스위치를 납품하였습니다.
이러한 구성을 통해서 네트워크의 안정성 및 네트워크 자원의 효율적 사용이 가능하게 되었습니다.
이제부터 구축한 내용에 대해 설명을 자세히 드리도록 하겠습니다.
먼저, ISP(통신사업자)와 BGP 연동을 위해 사전에
필히 알아야 할 정보들은 무엇이 있을까?
BGP 연동을 하기 위해서 먼저 알아야 할 정보들이나 지식들을 알아보도록 하겠습니다.
[ BGP 연동에 필요한 정보 ]
1. AS번호(ASN-Autonomous System Number)
2. BGP 피어(MD5 패스워드/timer/아이피)
3. BGP 디폴트 라우팅 정보
4. 트래픽 정책(route-map/filter-list등)
ISP와 BGP연동시 필요한 상기의 정보들이 필요한데요. 이 정보들이 무엇을 의미하는지 간략하게 알아보도록 하겠습니다.
1. AS 번호(ASN)
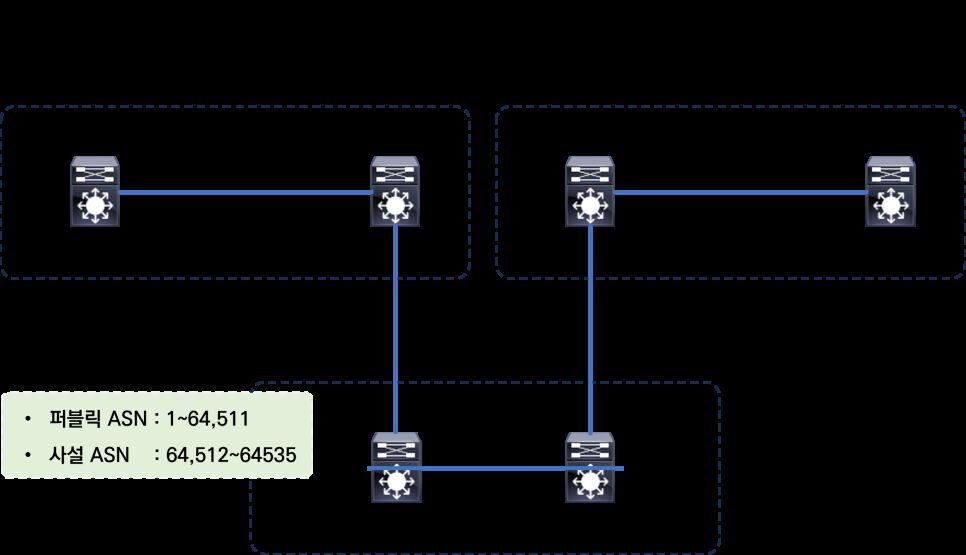
AS(Autonomous System)란 인터넷에서 독립적으로 관리되는 네트워크 집합이라고 할 수 있습니다. 여기에서 독립적으로 관리하는 주체는 ISP, 기업, 공공기관, 대학교등이 될 수 있습니다.
AS를 구별하기 위한 번호가 ASN입니다. 이러한 AS끼리 인터넷 트래픽을 라우팅하기 위해서 BGP 같은 라우팅 프로토콜을 사용합니다.
ASN의 관리는 국제적으로는 IANA, 국내에서는 KRNIC이 주관합니다.
ASN의 범위는 1~65,535이며, 사설 ASN으로 사용가능한 범위는 64,512~65,535 까지 입니다.
2. BGP 피어(MD5 패스워드/timer/아이피 등등)
BGP 피어들끼리 주고받는 메시지의 인증을 위해 패스워드를 사용할 수 있습니다.
인증방식은 MD5(디폴트)이고, 인증을 하는 이유는 정상적이지 않은 피어가 연결되어 잘못된 트래픽 경로를 받지 않기 위함입니다.
시스코 기준으로 keepalive interval과 holdtime interval의 디폴트 값은 60초와 180초(keepalive의 3배)입니다.
이 값을 직접 설정할 수도 있으면 피어끼리 주고 받는 BGP open 메시지에 포함된 hold time 값을 통해서도 자동 조정이 될 수 있습니다. 자동 조정시에는 피어간 짧은 interval 값으로 맞춰지게 됩니다.
3. BGP 디폴트 라우팅 정보
일반적으로 ISP나 큰 기업이 아니라도 보안 및 트래픽 정책을 위해서 별도의 사설 AS를 신청하여 사용합니다. 사설 ASN(AS Number)를 할당받거나, 퍼블릭 AS를 사용한다고 하더라도 수많은 BGP 정보를 받고 처리하려면 BGP 라우터의 성능이 좋아야 합니다.
하지만, 인터넷 회선으로 ISP를 1군데만 사용하고 있다면 모든 BGP 라우팅 정보를 받을 필요가 없습니다. 라우터에 부담만 줄 뿐입니다.
4. 트래픽 정책(route-map/filter-lister등)
BGP의 경우 내부로 유입되는 Inbound 트래픽을 route-map과 filter-list를 이용해서 인터페이스 별로 분배할 수 있습니다.
트래픽이 어느 특정 인터페이스로 몰리지 않도록 설정이 가능합니다.
실 'OO대학교'의 BGP 라우팅 설정 예
이제 실제 'OO대학교'의 구축 사례를 살펴보도록 하겠습니다.
먼저 구축전 네트워크 구성도입니다.
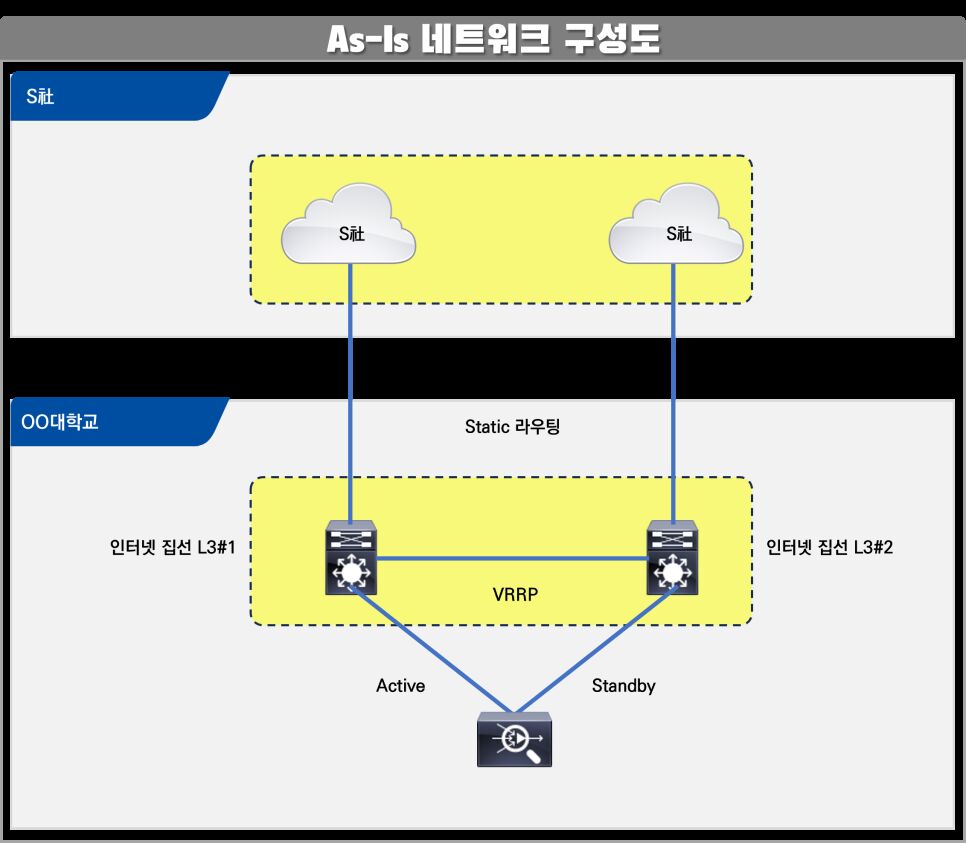
통신사와 static 라우팅 구성이며, 집선스위치는 이중화 되어는 있으나 Active-Active 방식이 아닌 Active-Standby 구성으로 내부단에서 VRRP 프로토콜을 이용한 L2 게이트웨이 구성을 하고 있었습니다.
아래는 구축후의 네트워크 구성입니다.
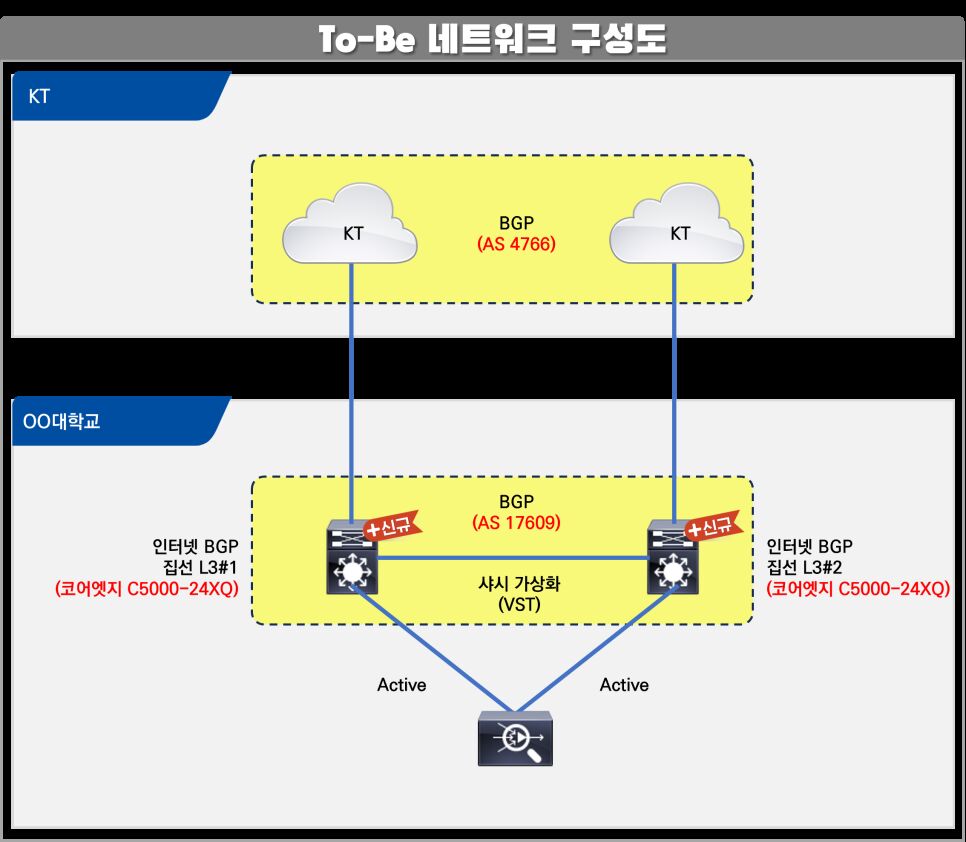
통신사와 BGP 연동을 하였으며, 집선스위치는 샤시 가상화를 통하여 마치 1대의 스위치를 사용하고 있는 것처럼 사용됩니다. 당연히 VRRP는 사용하지 않으며 Active-Active로 서비스가 되고 있습니다.
이제부터는 적용된 컨피그에 대해서 설명을 드리도록 하겠습니다.
1. BGP 컨피그 설정
1) 코어엣지 L3 BGP 컨피그 설정
[ step_1 ] BGP 프로토콜 설정
router bgp 17609
no auto-summary
no synchronization
bgp router-id 192.168.1.100
network 10.10.224.0 255.255.255.0
network 10.10.225.0 255.255.255.0
network 10.10.227.0 255.255.255.0
network 61.100.228.0 255.255.255.0
neighbor 192.168.10.1 remote-as 4766
neighbor 192.168.10.1 route-map KT1_PREPEND_OUT out
neighbor 192.168.10.1 filter-list 10 out
neighbor 192.168.10.9 remote-as 4766
neighbor 192.168.10.9 route-map KT2_PREPEND_OUT out
neighbor 192.168.10.9 filter-list 10 out
exit
BGP 프로토콜을 설정하는 단계로서 각각의 컨피그에 대한 설명은 아래와 같습니다.
▶ router bgp 17609
: BGP 프로토콜을 설정하는 컨피그입니다., “17609”는 OO대학교의 AS 번호입니다.
▶ no auto-summary
: 자동 요약 비활성화를 의미합니다. 즉, 네트워크들을 classful로 라우팅 정보를 넘기지 않고 classless 형태로 라우팅 정보를 제공합니다.
▶ no synchronization
: BGP 라우팅 정보와 IGP의 라우팅 정보가 일치하는지 확인하지 않고 BGP 라우팅 테이블에 추가하겠다는 것입니다.
▶ bgp router-id 192.168.1.100
: BGP 라우터 ID를 설정하는 것으로, BGP 프로세스를 식별하는데 쓰입니다. 일반적으로는 loopback 인터페이스 IP를 사용합니다.
▶ network 10.10.224.0 255.255.255.0
: BGP에서 네트워크를 배포하기 위해 사용하는 명령입니다. 해당 네트워크 라우팅 정보를 BGP 피어(이웃) 라우터들에게 알립니다.
▶ neighbor 192.168.10.1 remote-as 4766
: BGP 피어(이웃)와 연결하기 위해서 피어의 IP인 ‘192.168.10.1’와 AS번호 ‘4766’를 설정합니다.
▶ route-map KT1_PREPEND_OUT out
: 피어(이웃) 라우터와 서로 주고 받을 라우팅 경로 정보의 route-map을 지정합니다. outbound나 inbound를 선택할 수 있습니다.
▶ filter-list 10 out
: 피어(이웃) 라우터와 서로 주고 받을 라우팅 경로 정보를 필터링 하기 위한 filter-list을 지정합니다.
[ step_2 ] route-map 설정
‘KT1_PREPEND_OUT’ route-map 컨피그
route-map KT1_PREPEND_OUT permit 10
match ip address prefix-list KT_BGP1
exit
route-map KT1_PREPEND_OUT permit 20
match ip address prefix-list KT_BGP2
set metric 20
exit
‘KT2_PREPEND_OUT’ route-map 컨피그
route-map KT2_PREPEND_OUT permit 10
match ip address prefix-list KT_BGP1
set metric 20
exit
route-map KT2_PREPEND_OUT permit 20
match ip address prefix-list KT_BGP2
exit
라우트 맵(route-map)은 BGP에서 경로 선택에 대한 설정으로 prefix-list를 통한 경로 필터링 및 속성 변경등을 설정할 수 있습니다.
▶ route-map KT1_PREPEND_OUT permit 10
match ip address prefix-list KT_BGP1
: ‘KT1_PREPEND_OUT’이라고 정의한 route-map은 ‘KT_BGP1’ 이라고 정의한 prefix-list에 설정한 경로에 대해서 작업을 수행합니다.
즉, ‘61.100.224.0/24’, ’61.100.225.0/24’의 네트워크 정보를 포함합니다.
▶ route-map KT1_PREPEND_OUT permit 20
match ip address prefix-list KT_BGP2
set metric 20
: 상기에서 설명한 내용과 동일하나, ‘set metric 20’이라는 설정값이 추가로 있네요. ‘KT_BGP2’ prefix-list의 네트워크 정보도 포함시키지만 metric값을 20을 추가하라는 의미입니다.
이 말은 무슨 의미일까요? 피어 라우터가 이 프리픽스의 라우팅 정보를 받게 되면 우선순위가 떨어지게 됩니다.
그래서 동일한 네트워크를 광고하지만 metric값이 ‘0’인 ‘KT2_PREPEND_OUT’ 라우트 맵으로 전달된 피어(KT2 라우터)를 통해 트래픽이 들어오게 됩니다.
조금 어렵네요. 자세히 컨피그를 살펴보시고 설명도 다시 한번 읽어 보시길 권해드립니다.
[ config_3 ] prefix-list 설정
‘KT_BGP1’ prefix-list 컨피그
ip prefix-list KT_BGP1 seq 10 permit 61.100.224.0/24
ip prefix-list KT_BGP1 seq 20 permit 61.100.225.0/24
‘KT_BGP2’ prefix-list 컨피그
ip prefix-list KT_BGP2 seq 10 permit 61.100.227.0/24
ip prefix-list KT_BGP2 seq 20 permit 61.100.228.0/24
프리픽스 리스트를 생성하는 컨피그입니다. 이 프리픽스 리스트를 통해서 경로를 필터링 하게 됩니다.
▶ ip prefix-list KT_BGP1 seq 10 permit 61.100.224.0/24
: ‘KT_BGP1’이라는 프리픽스 리스트에 시퀀스 번호가 10인 네트워크(61.100.224.0/24)를 추가합니다.
코어엣지 네트웍스 장비는 다수의 공공기관에 구축된 레퍼런스가 있으며, DOA(Dead on Arrival)나 RMA(Return Merchandise Authorization) 접수율이 0.2%로 신뢰성이 담보된 장비입니다.
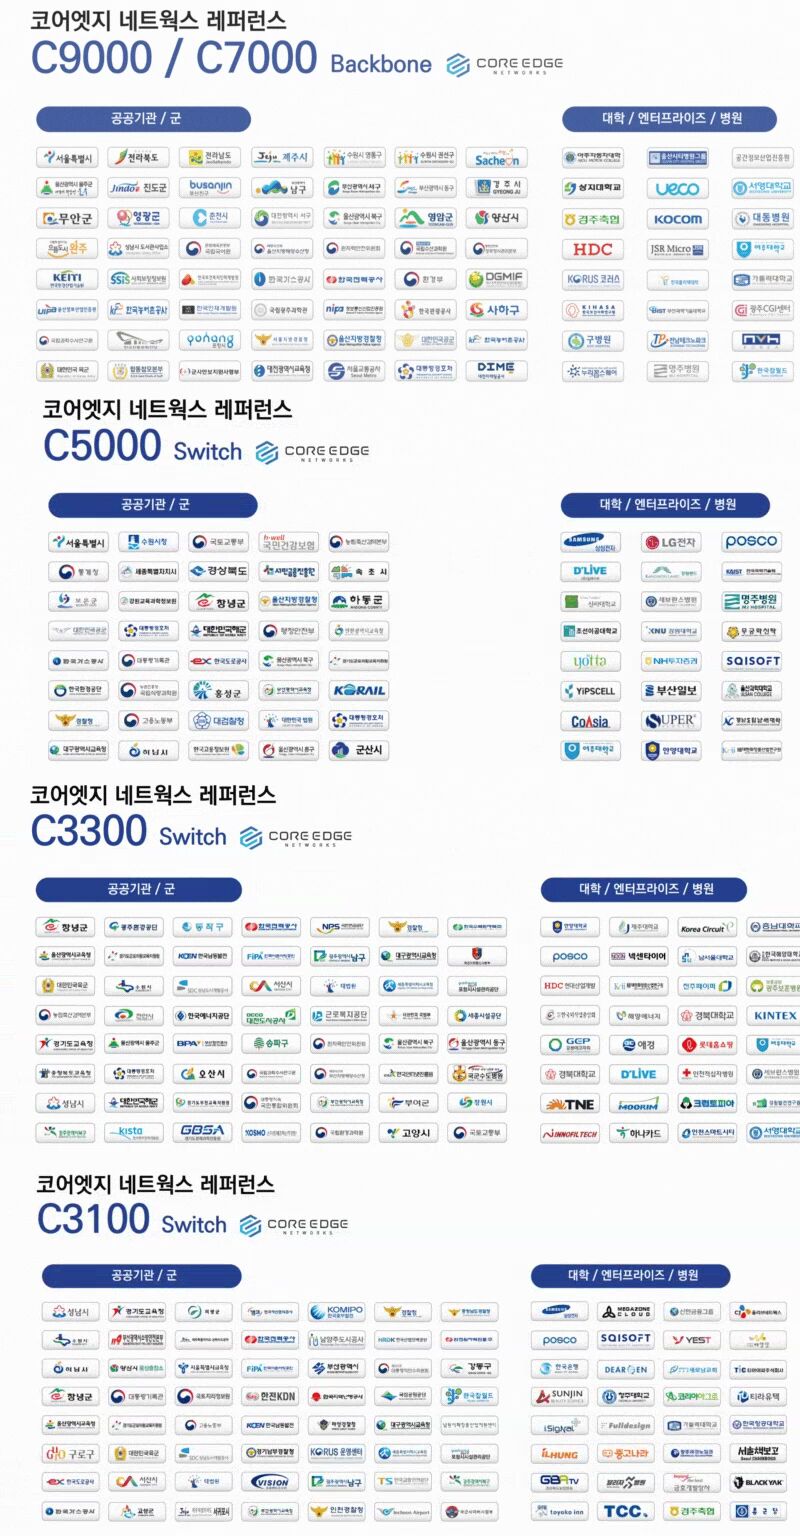
그뿐만 아니라 코어엣지네트웍스 장비는 공인 시험 기관(ETRI, TTA) 등의 테스트를 통과하였으며, 국가/공공분야 IT 보안 제품을 대상으로 한 국정원의 보안적합성검증도 모두 통과하였습니다.
신뢰성과 보안성이 모두 검증된 장비
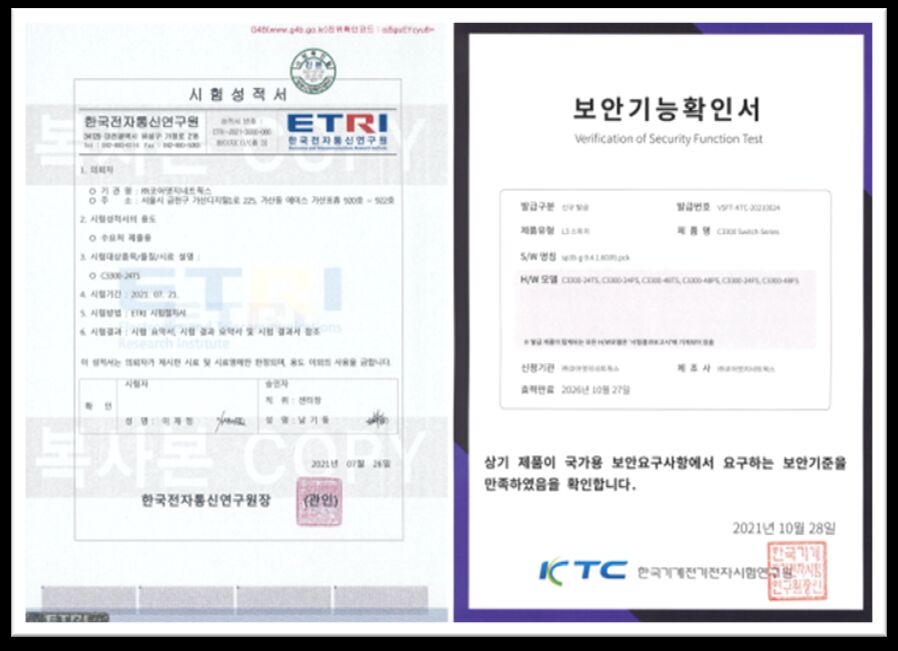
저희 오엔시스템즈는
아래처럼 수많은 공급 및 구축 리퍼런스를 보유하고 있습니다.
※ 공공기관
▶ 한국도로공사(1000대 이상의 VPN)
▶ 교통안전공단, 가스공사, 근로복지공단, 산업안전보건공단등 다수의 전국 망(네트워크 장비-L2/L3/백본)
※ 지자체
▶ 하동군청, 창원시청, 의령군청, 광주시청, 홍성군청, 전남도청 등 다수의 지자체(네트워크 장비-L2/L3/백본)
▶전국 지방 경찰청(네트워크 장비-L2/L3/백본)
※ 병원
▶ 대동병원, 울산시티병원, 서울세계로병원, 목포한국병원, 목포중앙병원, 대전 국군 병원등(네트워크 장비-L2/L3/백본)
※ 기업
▶ 한국알콜, 동희그룹, MVH코리아 이엔에프코리아, 송원산업, 현대밋숀, 엘엔에프, 등 매년 300여곳의 고객사(네트워크 장비-L2/L3/백본)
실제로 구축했던 사례를 바탕으로 실 컨피그 및 구축내용을 설명을 드렸습니다. 미처 설명하지 못한 부분들은 다른 사례들을 통하여 지속적으로 설명 드리도록 하겠습니다.
코어엣지 C5000-24XQ 2대
금번 프로젝트에 설치된 네트워크 장비 대